「マネーフォワードに不正アクセス」「個人情報370件が流出」というニュースを見て、家計簿アプリに銀行や証券口座をつないでいる自分のお金は無事なのか、パスワードは今すぐ変えるべきか、そもそも使い続けていいのか、頭の中がぐるぐるしていませんか?
この記事では、2026年5月1日にマネーフォワードで何が起きたのかを公式アナウンス(第一報から第四報まで)から時系列で整理し、第一報で公表された370件が「マネーフォワード ビジネスカード保持者のカード保持者名(アルファベット)とカード番号の下4桁」であること、そして2026年6月23日の第四報で流出範囲がより広く確定したことを確かめたうえで、マネーフォワードME利用者がいまやるべき対応3つをまとめました。正直、第一報を見た瞬間は私もヒヤッとしました!けれど金融システムの構造まで読み解けば、普通の家計簿利用者は落ち着いて対応できると分かります。
でも、公式情報をひとつずつ冷静に読み込んで、日経・ITmediaの報道や金融システムの仕組みまで踏まえて整理した結論は——
2026年6月23日の第四報までの公式発表を踏まえると、個人の家計簿利用者への影響は限定的と考えられます。ただし「まったくの対象外」ではありませんでした。
本記事では、20代会社員でFIRE目指す筆者の視点で、5月1日に何が起きたのか、何が流出して何が流出しなかったのか、利用者がいまやるべき3つのことを、公式情報をもとに整理します。最後まで読んでもらえれば、不安はかなり解消されるはずです!
5月1日に何が起きたのか|事実タイムライン
まず、起きた事実を時系列で整理します。
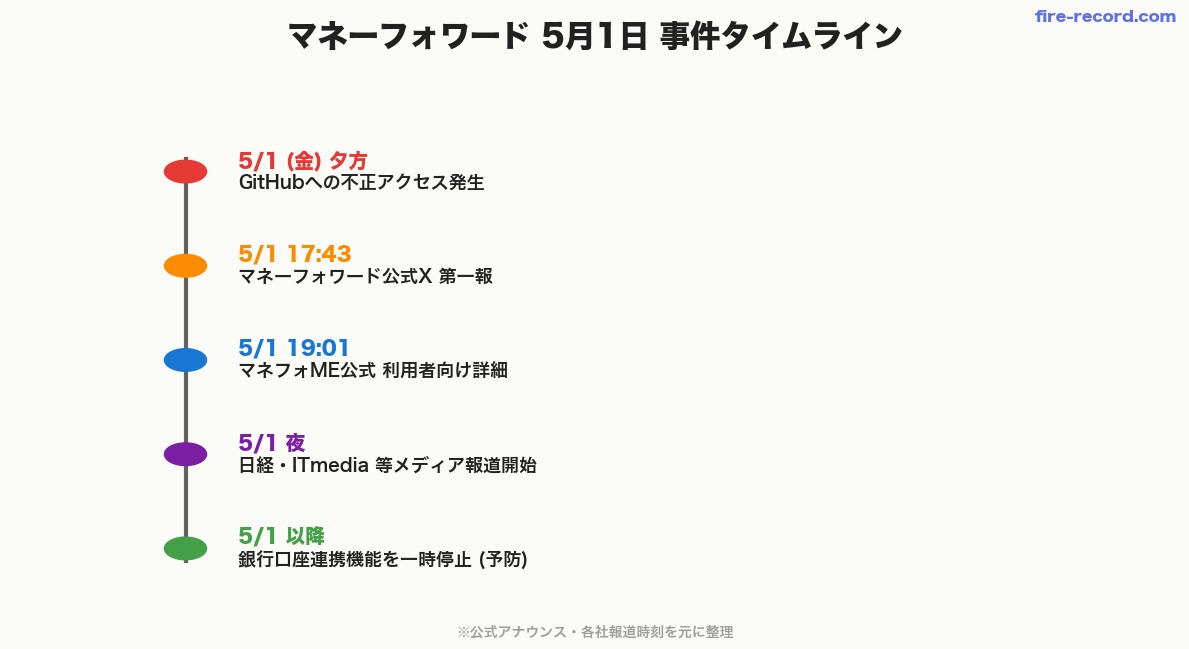
- 5/1(金):マネーフォワードがソフトウェア開発およびシステム管理に利用しているGitHubの認証情報が漏えいし、これを用いた第三者による不正アクセスが発生
- 5/1 17:12:第一報を公表(公式サポートサイト掲載時刻)。リポジトリがコピーされ、マネーフォワードケッサイ株式会社が提供する「マネーフォワード ビジネスカード」370件のカード保持者名(アルファベット)とカード番号の下4桁が流出した可能性を公表
- 5/1:万全を期すため、「マネーフォワード クラウド」「マネーフォワード ME」の銀行口座連携機能を一時停止
- 5/1 夜:主要メディアが報道開始(Impress Watchは同日21時49分に配信)
- 5/7 18:56:公式サポートサイトにFAQを追記。漏えいした可能性のある情報に、金融機関等連携先のログインに必要な情報とクレジットカード番号の全桁・有効期限・セキュリティコード(CVV)は含まれないと明記。あわせて、更新作業の過程で個人情報を含むファイルが誤ってGitHub上に保管されていたことを公表
- 5/11 14:00:第二報。本番データベースに格納されたお客さま情報の漏えいや本件に起因する情報の不正利用等の被害がないこと、本番データベースに対する侵害や改ざんがないことを確認
- 5/12:第三報。技術的な安全性の確認と追加のセキュリティ対策を実施し、最終確認が完了した金融機関については同日より銀行口座連携を再開。その他の金融機関も最終確認がとれ次第、順次再開
- 6/23 11:30:第四報。GitHub上のリポジトリに含まれる個人情報の範囲の精査が完了し、流出した可能性のある情報の確定値と再発防止策を公表
公式アナウンスの要点
マネーフォワードME公式は、こう説明しています。
お客さま情報を格納している本番データベースからの情報漏えいは確認されておりません。(第一報・2026年5月1日)/お客さま情報を格納している本番データベースへの不正アクセスや、本番環境からの情報漏えい、個人情報の不正利用等による被害は一切ございません。(第四報・2026年6月23日)
株式会社マネーフォワード 公式お知らせ(第一報 2026年5月1日/第四報 2026年6月23日)
ここ、めっちゃ大事です。「お客さま情報を格納している本番データベースからの情報漏えいは確認されておりません」——これが今回の事件の最重要ポイントです。
そのうえで、万全を期すため、銀行口座連携機能を一時停止する、という対応が取られました。なお、この一時停止はすでに解除されています。公式の第三報(2026年5月12日)によると、技術的な安全性の確認と追加のセキュリティ対策を実施し、最終確認が完了した金融機関については同日から連携が順次再開されました。対象は「マネーフォワード クラウド」と「マネーフォワード ME」の両方です。
流出した情報・流出しなかった情報を完全整理
ここが今回いちばんの核心です。何が漏れて、何が漏れなかったのか、ハッキリさせましょう。
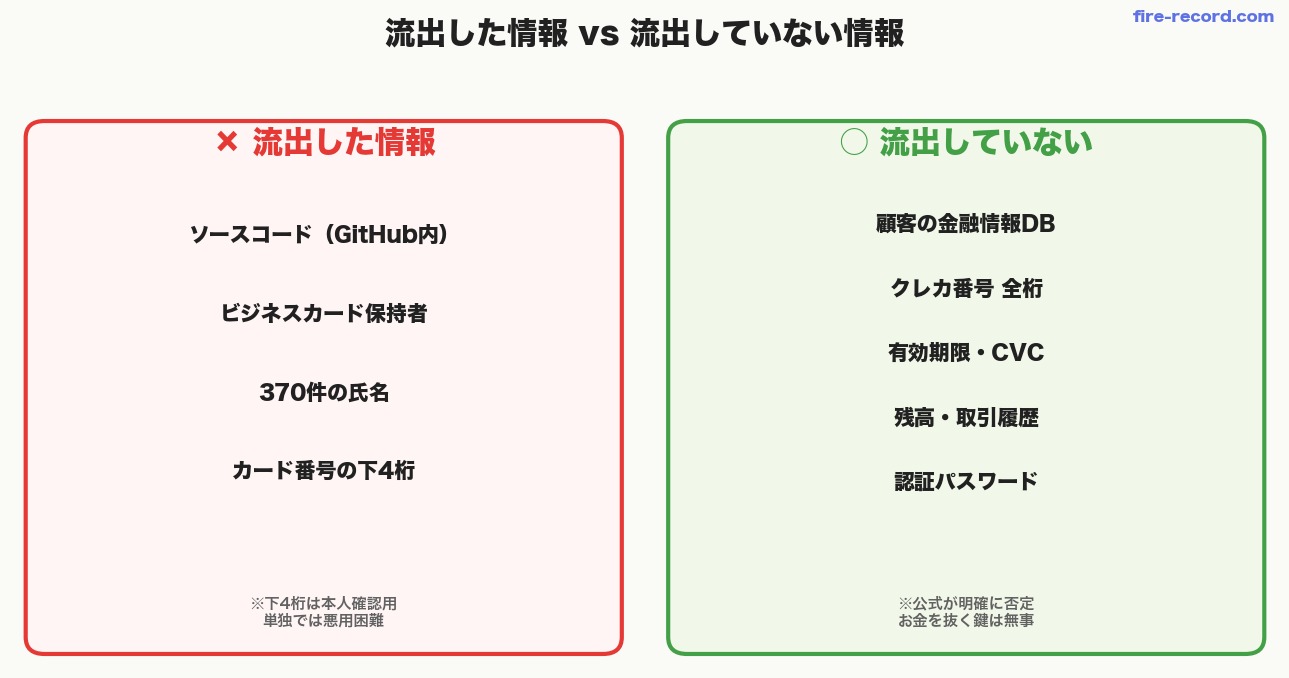
- マネーフォワードグループのサービスソースコード(GitHub上のリポジトリがコピーされた)
- 「マネーフォワード ビジネスカード」370件のカード保持者名(アルファベット)とカード番号の下4桁(第一報)
- お客さまに関する氏名またはメールアドレス 124名分(氏名100件、メールアドレス24件)
- お取引先に関する情報 28名分(氏名5件、メールアドレス23件)
- 従業員(退職者を含む)に関する情報 2,300名分(固有識別子373件、氏名490件、メールアドレス1,807件、電話番号305件。人数は名寄せ後)
- 単体では個人を特定できない固有識別子 60,449名分(ユーザーを区別する最大19桁の管理用番号。氏名やメールアドレスは含まない)
- お客さま情報を格納している本番データベース(第四報で「不正アクセスや本番環境からの情報漏えい、個人情報の不正利用等による被害は一切ございません」と明記)
- クレジットカード番号の全桁
- クレジットカードの有効期限・セキュリティコード(CVV)
- 金融機関等連携先のログインに必要な情報(5月7日追記のFAQで明記)
- 銀行口座の残高・取引履歴
つまり、「お金を直接抜き取れる情報」の流出は確認されていないということです。
ここが分かれ道
「個人情報370件流出」というニュースの見出しだけ見ると、「えっ、自分の情報も…?」と心配になりますが、流出したのはマネーフォワードビジネスカード(法人向けのコーポレートカード)の保持者の情報です。
ただし、この「370件」は第一報の時点の数字でした。2026年6月23日の第四報で精査が完了し、GitHub上のリポジトリに含まれていた個人情報の範囲として、お客さまに関する氏名またはメールアドレスが124名分(氏名100件、メールアドレス24件)、お取引先に関する情報が28名分(氏名5件、メールアドレス23件)、マネーフォワードの従業員(退職者を含む)に関する情報が2,300名分、そして単体では個人を特定できない固有識別子が60,449名分、それぞれ流出した可能性があると公表されました。従業員分の内訳はシステム上の固有識別子373件、氏名490件、メールアドレス1,807件、電話番号305件で、単純に合計すると2,975件になりますが、公式は同一人で複数項目が流出した場合があり、2,300名分は名寄せ後の人数だと説明しています。固有識別子とは、公式の説明によれば「当社グループがユーザーを区別するためのシステム上の管理用番号(最大19桁の数字)」で、氏名やメールアドレスなどの個人情報は含まれていません。つまり、個人の家計簿利用者がまったくの対象外だったわけではありませんでした。第一報の数字だけで判断せず、最新の発表まで追う必要がある部分です。なお公式は、本件の対象であることが確認でき、連絡先を把握している個人・事業者には個別に案内を実施済みとしています。
なぜ「致命傷になりにくい」と考えられるのか|金融システムの基本構造
「ソースコード漏れたんなら、ハッカーが解析して悪用できるんじゃない?」
そう思う方もいると思うので、ここで現代の金融サービスのセキュリティ構造をシンプルに解説します。
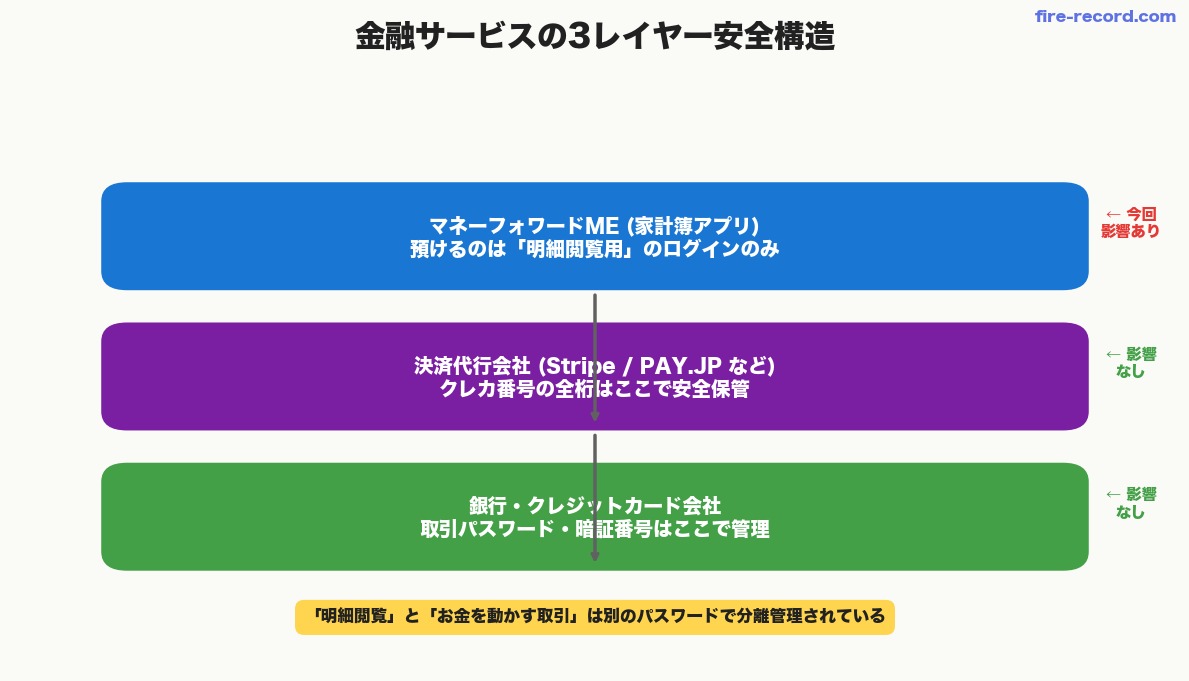
マネーフォワードに預けているのは「閲覧用」の情報だけ
マネーフォワードMEに利用者が預けているのは、基本的にこの2つだけです。
- 銀行サイトのログインパスワード(残高や明細を見るためのもの)
- 各サービスの閲覧用第一パスワード
逆に、預けていない(預けることができない)情報がこちらです。
- クレジットカードの全桁番号
- クレジットカードの暗証番号(PIN)
- 銀行の振込パスワード(取引用)
- 証券口座の取引パスワード
「明細を見るためのログイン」と「お金を動かすための取引」は、別のパスワードで守られている——これが現代の金融システムの基本設計です。なお、マネーフォワードは銀行法上の電子決済等代行業者として登録されています。金融庁が公表している「電子決済等代行業者登録一覧」(令和8年7月31日現在)には、株式会社マネーフォワードが関東財務局長(電代)第3号、登録年月日は平成30年10月1日として掲載されています。同社は2018年10月2日の発表で、金融機関との参照系・更新系のAPI契約に触れています。
クレジットカード番号は決済代行会社が保管している
もうひとつ大事な構造があります。最近のWebサービスは、クレジットカード番号そのものをサービス事業者が保存していないんです。
カード番号は、PCI DSSに準拠した決済代行業者(PSP)の環境で処理され、加盟店側では「保存」「処理」「通過」のいずれも行わない形にするのが基本です。クレジット取引セキュリティ対策協議会の「クレジットカード・セキュリティガイドライン【6.1版】」(2026年3月)は、これを「非保持化」と呼び、割賦販売法第35条の16第1項第2号に定める事業者(2号事業者=加盟店)の指針対策として、カード情報を保持しない非保持化か、保持する場合はPCI DSS準拠かのいずれかを求めています。具体的な実現方法としては、決済画面をPSP側に遷移させる「リダイレクト(リンク)型」と、PSPが提供するJavaScriptプログラムを加盟店の決済画面に組み込む「JavaScript型(トークン型)」が挙げられています。
サービス事業者が手元に持っているのは、利用者の氏名とカード番号の下4桁だけ(本人確認用)。これは、割賦販売法第35条の16にもとづく非保持化の指針対策に沿ったもので、マネーフォワードだけの特別仕様ではなく、近年のWebサービスで一般的な設計です。
下4桁は「漏れても致命傷にならない」前提で設計されている
第一報で公表された370件も「カード保持者名(アルファベット)+カード番号の下4桁」でした。カード番号の下4桁は、本人確認用に表示する程度の情報です。国際的なカード業界標準を定めるPCI Security Standards Councilは、カード番号(PAN)を切り捨てて保持する場合の出発点として「先頭6桁と末尾4桁まで」を示しており、下4桁だけの保持はこの範囲に収まる水準です。そのため、下4桁だけで不正利用に直結しにくい設計になっています。
実際、明細書やレシートでも下4桁は表示されますよね。あの程度の情報、ということです。ただし、この「下4桁は致命傷になりにくい」という話は、あくまでカード番号についての話です。第四報で公表されたとおり、氏名やメールアドレスといった別の個人情報がリポジトリに含まれていた点は、切り分けて受け止める必要があります。つまり、ちゃんと安全な多層構造になっているから、致命的な被害は構造的に起きにくい——これが今回の事件の冷静な見方です。
マネーフォワードME利用者がいまやるべき3つのこと
それでも「念のため何かやっておきたい」と思いますよね。私もそうでした。20代会社員でFIRE目指す筆者として、いまやっておくべきアクションを3つに絞りました。
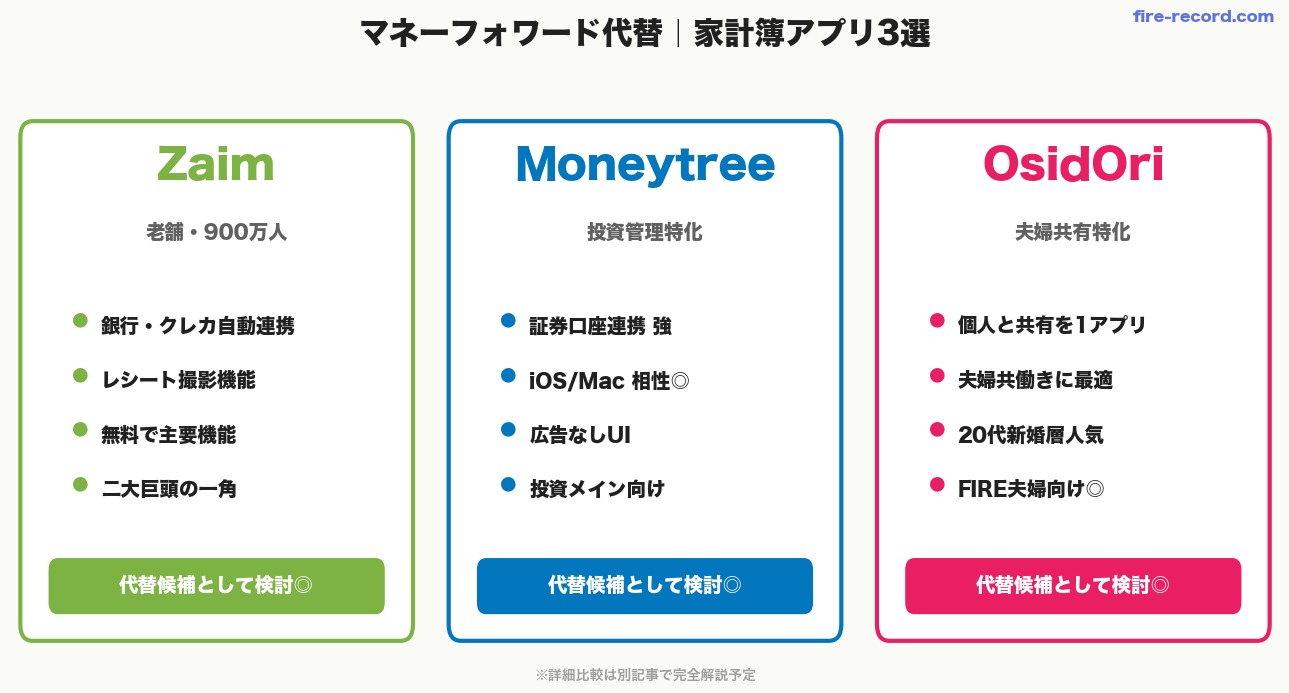
それでも不安な人向け|家計簿アプリ代替候補3選
「正直もうマネーフォワードを信用できない…」という方のために、代替候補を3つ紹介します。
| アプリ | 特徴 | こんな人向け |
|---|---|---|
| Zaim | 銀行・クレジットカードの自動連携、レシート撮影、公式サイト表記で累計1,200万ダウンロード、1,300件以上の金融サービスと連携 | マネーフォワードと並ぶ二大巨頭の代替が欲しい人 |
| Moneytree | 銀行・クレジットカード・電子マネー・ポイント/マイル・証券を一元管理、無料の基本機能でも広告なし、登録可能サービス数は50社 | 投資メインで管理したい人 |
| OsidOri | 個人と共有を1アプリで切替、夫婦共働き向け | 20代新婚・夫婦家計管理したい人 |
なお、各アプリの詳細比較は別記事で完全比較する予定です。本記事は「事件まとめ」なので、選び方の概観だけお伝えしました。
FIRE目指す筆者の視点|マネーフォワードは引き続き使うか?
ここまで読んでくれた方が一番知りたいのは、結局の選択じゃないでしょうか。筆者の結論を先にお伝えします。
使い続ける理由
理由は2つあります。
第一に、今回流出したとされる情報の範囲が限定的だから。先述の通り、お金を直接抜き取れる情報の流出は確認されていません。冷静に判断できる範囲のリスクだと考えています。
第二に、FIRE目指すうえで、家計簿アプリは資産管理の根幹ツールだから。複数の銀行・証券・クレジットカードを横断的に把握できる仕組みは、自分で表計算ソフトを管理するのとは比較にならないほど効率的です。
ただし、自衛は必須
もちろん、無策で使い続けるのではなく、以下は徹底します。
- パスワードの使い回しゼロ(パスワード管理アプリで管理)
- 二段階認証ON
- 大事な口座は通知ONで即時把握
- フリーWi-Fiでログインしない
便利を捨てると、人生の損失も大きい
「もうネットの便利なサービスは使わない!」と全否定するのは簡単ですが、現代でそれをやると、効率も時間も大幅に失います。リスクをゼロにする方法はこの世にないんです。紙の家計簿だって、紛失・盗難リスクはあります。
便利な発明品は使い倒す。
これが20代でFIRE目指すうえでの、筆者のスタンスです。
まとめ|公式情報をもとに冷静に整理する
今回のマネーフォワード5月1日の事件を、最後にもう一度3行でまとめます。
- 流出したのはソースコードと、GitHub上のリポジトリに含まれていた個人情報。第一報のビジネスカード370件(カード保持者名と下4桁)に加え、第四報でお客さま124名分・お取引先28名分・従業員2,300名分・固有識別子60,449名分と範囲が確定した
- お客さま情報を格納している本番データベースへの不正アクセスと本番環境からの情報漏えいは「一切ない」と公式が明記。クレジットカード番号の全桁・有効期限・セキュリティコード・金融機関等連携先のログインに必要な情報の流出も確認されていない
- 一時停止された銀行口座連携は2026年5月12日から順次再開済み。利用者側は、パスワードの使い回しをやめる、連携が正しく戻っているか確認する、カードの利用通知をオンにする——の3点を押さえておけば十分
ニュースの見出しに振り回されず、公式情報と冷静な構造理解で判断していきましょう!
公式情報リンク
続報があり次第、本記事に追記します
その後の公式発表を反映し、2026年9月22日に本記事を更新しました。銀行口座連携は2026年5月12日の第三報で順次再開が発表され、2026年6月23日の第四報では詳細調査の完了と流出範囲の確定に加えて、再発防止策(業務端末におけるセキュリティ統制の強化と安全な通信統制基盤の導入、開発環境における個人情報の取り扱いに関する社内体制の整備と従業員教育、開発環境における異常な挙動のリアルタイム監視体制の構築と恒久化)が公表されています。今後も公式から続報が出た場合は、本記事を更新します。
20代でFIRE目指すうえで、こういう冷静な情報の整理が必要なときには、また本ブログを覗いてもらえると嬉しいです!私たちの資産形成に、振り回されない冷静さを🍀
📚 出典
- 株式会社マネーフォワード「『GitHub』への不正アクセス発生に関するお知らせとお詫び(第一報・2026年5月1日)」
- 株式会社マネーフォワード「『GitHub』への不正アクセスに関する調査進捗および銀行口座連携再開に向けた経過のご報告(第二報・2026年5月11日)」
- 株式会社マネーフォワード「銀行口座連携の順次再開に関するお知らせ(第三報・2026年5月12日)」
- 株式会社マネーフォワード「GitHubへの不正アクセスに関する詳細調査の完了およびセキュリティ対策強化のお知らせ(第四報・2026年6月23日)」
- マネーフォワード クラウド サービス全般サポート「【重要】「GitHub」への不正アクセス発生に関するお知らせとお詫び」
- クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」2026年3月
- PCI Security Standards Council「FAQ: What are acceptable formats for truncation of primary account numbers?」
- 金融庁「電子決済等代行業者登録一覧」令和8年7月31日現在
- 株式会社マネーフォワード「電子決済等代行業者登録のお知らせ」2018年10月2日(参照系・更新系のAPI契約)
- Zaim公式サイト
- Moneytree公式サイト
- OsidOri公式サイト
- Impress Watch「マネーフォワード、GitHubに不正アクセス 銀行口座連携を一時停止」2026年5月1日21時49分(事件当日の報道)
- Impress Watch「マネーフォワード、銀行口座連携を再開」2026年5月12日(12日19時時点で再開した金融機関の一覧)
🕒 更新履歴:2026年5月2日公開(第一報のみを踏まえた内容)。2026年9月22日に出典を追加し、第二報(5月11日)・第三報(5月12日)・第四報(6月23日)および5月7日追記のFAQの内容を反映。銀行口座連携が2026年5月12日から順次再開されたこと、第四報で流出範囲が370件から確定値(お客さま124名分・お取引先28名分・従業員2,300名分・固有識別子60,449名分)に更新されたことを追記し、「個人ユーザーは流出対象に含まれていない」という記述を是正。あわせてZaimの利用者数表記とMoneytreeの特徴を各公式サイトの記載に修正しました。
🛠 この記事の作り方:事件の経過・件数・公式見解の文言は、株式会社マネーフォワードの公式お知らせ(第一報〜第四報)とマネーフォワード クラウドの公式サポートページ(5月7日追記のFAQを含む)から直接転記しました。カード番号の取り扱いに関する説明は、クレジットカード・セキュリティガイドライン【6.1版】の「非保持化」の定義と、PCI Security Standards CouncilのFAQに記載された切り捨ての許容範囲から転記しています。電子決済等代行業者としての登録番号・登録年月日は、金融庁が公表しているPDFの登録一覧を読み取り、マネーフォワード自身の2018年10月2日の発表と突き合わせて一致を確認しました。第四報の従業員2,300名分については、内訳(固有識別子373件+氏名490件+メールアドレス1,807件+電話番号305件)を合計すると2,975件となり表題の人数と一致しませんが、公式に「同一人における複数項目の流出の場合があることを確認しており、本項目表題記載の人数は名寄せ後のもの」と明記されているため、名寄せ後の人数としてそのまま記載しています。お客さま124名分(氏名100件+メールアドレス24件)とお取引先28名分(氏名5件+メールアドレス23件)は内訳の合計と一致することも確認しました。本記事は積立や複利などの金額試算を含まないため、資産シミュレーションの計算は行っていません。公式X(旧Twitter)の投稿時刻と表示回数は外部から検証できないため、本記事では数値として扱っていません。本記事は事件の経過を公開情報から整理したものであり、個別の利用者が対象に含まれるかどうかを判定するものではありません。対象者への案内は各社からの個別連絡によるものであり、調査結果は今後の続報で更新される可能性があります。

コメント