「タイムズカーで免許証の画像が漏れた」「焼肉きんぐのアプリから1,000万件超」「楽天ドライブに不正アクセス」——2026年9月末から10月にかけて、企業からの情報漏えいのニュースが毎日のように流れています。自分の名前やメールアドレスが、どこかで売り買いされているかもしれない。そう思うと落ち着かないですよね!
私も20代後半の会社員で、楽天証券をメインにして新NISAの積立を続けている立場です。だからこそ「企業の漏えいは自分では止められない。でも、その後に口座やお金を守ることはできる」と割り切って、金融庁・警察庁・総務省・フィッシング対策協議会が公式に勧めている対策だけを、7つに絞ってまとめました! 私の思いつきは入れていません。全部、出典つきです。
結論|やることは7つ。最優先はログインをパスキーにすること
🧭 この記事の要点
- 企業の漏えいは止められない 9月末〜10月だけで、タイムズカー(本人確認書類 約160万件)・焼肉きんぐ(1,078万8,963件)・infoQ(最大94万8,498件)・楽天ドライブ・ローソン(215万5,345件)など、公式発表が相次いでいます
- 証券口座の乗っ取りは減ったが、ゼロではない 金融庁の集計では、不正アクセスは2025年4月の5,490件から2026年9月は37件まで減りました。それでも月に数十件は続いています
- 最優先はパスキー 楽天証券・SBI証券・マネックス証券は、2026年6月からログインのパスキー認証を必須にしました。偽サイトでは使えないしくみなので、フィッシングに強いです
- 残り6つ パスワードの使い回しをやめる/ログイン通知と履歴を見る/メールのリンクから入らない/出金まわりの設定と月1回の確認/端末と連携の見直し/漏えい通知が来たときの手順
いま何が起きている?|9月末からの2週間で相次いだ情報漏えい
まずは「何が、どれだけ漏れたのか」を、各社の公式発表の数字だけで並べます。報道の見出しは「1,000万件」「95万件」と丸めてあることが多いので、ここでは発表どおりの件数で書いています。
| サービス(公表日) | 漏えいしたもの・件数 |
|---|---|
| タイムズカー (9月29日 第3報) | 運転免許証などの本人確認書類の画像が 漏えいしたアカウント 約160万件 |
| 焼肉きんぐ 公式アプリ (10月5日) | 会員番号・氏名・メールアドレス・電話番号 1,078万8,963件 (パスワード・生年月日・店舗利用履歴は漏えいなし) |
| infoQ(アンケートサイト) (10月5日) | 氏名・住所・生年月日・メールアドレス・ 暗号化されたパスワードなど 最大94万8,498件 +ポイントの不正交換 611件・286万9,500円分 |
| 楽天ドライブ (10月6日) | 保存データ 1万5,382件、 暗号化されたパスワード 313件 など |
| ローソンID (10月8日) | メールアドレス・氏名 215万5,345件 (プレゼント応募などで入力した人は、性別・電話番号・住所も) +アプリ予約 26件(カード番号の一部を含む) |
NHKは10月6日、不正アクセスで大量の個人情報が漏えいする被害が相次いでいると伝え、セキュリティー会社が7月以降の増え方からサイバー攻撃にAIが悪用されている可能性が高いとみていることを報じています。ほかにも証券会社や生命保険会社、運送会社などで「漏えいの可能性」の発表が続いていて、正直、どこか1社の問題という段階ではなくなっています。
楽天の件は、何が確認されていて何が確認されていないのかを楽天の情報漏えい報道|楽天証券に発表なし、まずやる確認4つで分けて整理しています。この記事では、会社を問わず「自分の側で何をするか」に絞ります。
数字で見る|証券口座の乗っ取りは減ったが、ゼロではない
「情報が漏れると、結局なにが起きるの?」の答えは、お金の口座に出ています。金融庁は、証券会社のインターネット取引への不正アクセス・不正取引の件数を月ごとに集計して公表しています(2025年4月に注意喚起ページを公開し、以後更新)。
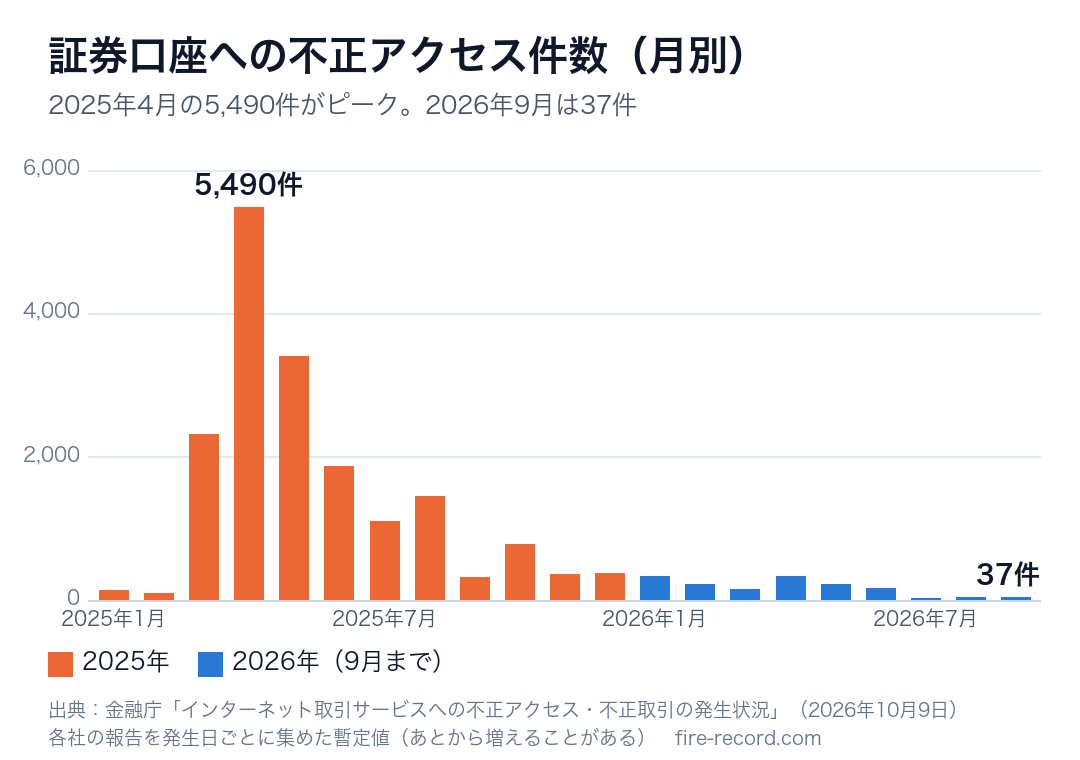
ピークは2025年4月の不正アクセス5,490件(不正取引3,033件)。そこから各社が多要素認証を必須にしたこともあり、2026年9月は2社で不正アクセス37件・不正取引2件まで減りました。2025年1月から2026年9月までの累計は、不正アクセス1万9,252件・不正取引1万642件、売却された金額は約4,372億円です(金融庁は、売却・買付の金額は顧客の損失額とは一致しないと注記しています)。
ただし、この数字は各社の報告を発生日ごとに集めた暫定値で、あとから判明した分が足されていきます。実際、8月分は9月の公表では39件でしたが、10月の公表では43件に増えました。直近の月が少なく見えても、油断はできません。
一方で、銀行のほうは減っていません。警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、2025年のインターネットバンキングの不正送金は4,747件・被害総額約103億9,700万円で、手口の約9割がフィッシングでした。同じ資料には「リアルタイム型フィッシングにより二段階認証を突破する手口が横行」とも書かれています。メールで届く認証コードを入れる方式は、もう安全の保証にならないということです。
フィッシングそのものも増え続けています。フィッシング対策協議会への報告は2026年8月だけで8万2,338件(前月比1万6,219件増)。かたられたブランドはAmazonが約26.1%、Appleが約16.1%、ANAが約12.5%でした。「自分は投資をしていないから関係ない」とはいかない数字ですよね。
何が漏れると、何が起きる?|情報の種類ごとの使われ方
漏えいの発表を読むときは「何が漏れたか」で、その後に起きることが変わります。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、個人向けの脅威として「インターネット上のサービスへの不正ログイン」「フィッシングによる個人情報等の詐取」「インターネットバンキングの不正利用」「クレジットカード情報の不正利用」が並んでいます(個人向けは順位なしの五十音順です)。各社の注意喚起と合わせると、使われ方は次のとおりです。
| 漏れた情報 | 起きやすいこと |
|---|---|
| メールアドレス・電話番号 | その会社を名乗る偽メール・SMS・電話が届く (各社が「当社を装った連絡に注意」と呼びかけ) |
| パスワード (暗号化されていても) | 同じパスワードを使っている別のサービスへの 不正ログイン(infoQは他サービスでの変更を勧告) |
| 氏名・住所・生年月日 | 本人確認の質問に答えられてしまう、 詐欺の連絡が本物らしく見える |
| 免許証などの 本人確認書類の画像 | 本人になりすました契約や口座開設に 使われるおそれ |
| サービスのポイント | 勝手に交換される (infoQでは611件・286万9,500円分が実際に発生) |
つまり、漏れた情報は「次の攻撃の材料」になります。だからこそ、漏れた後に自分の側で閉じられるドアを閉めておくことに意味があるんです!
個人でできるセキュリティ対策7つ|公式に勧められているものだけ
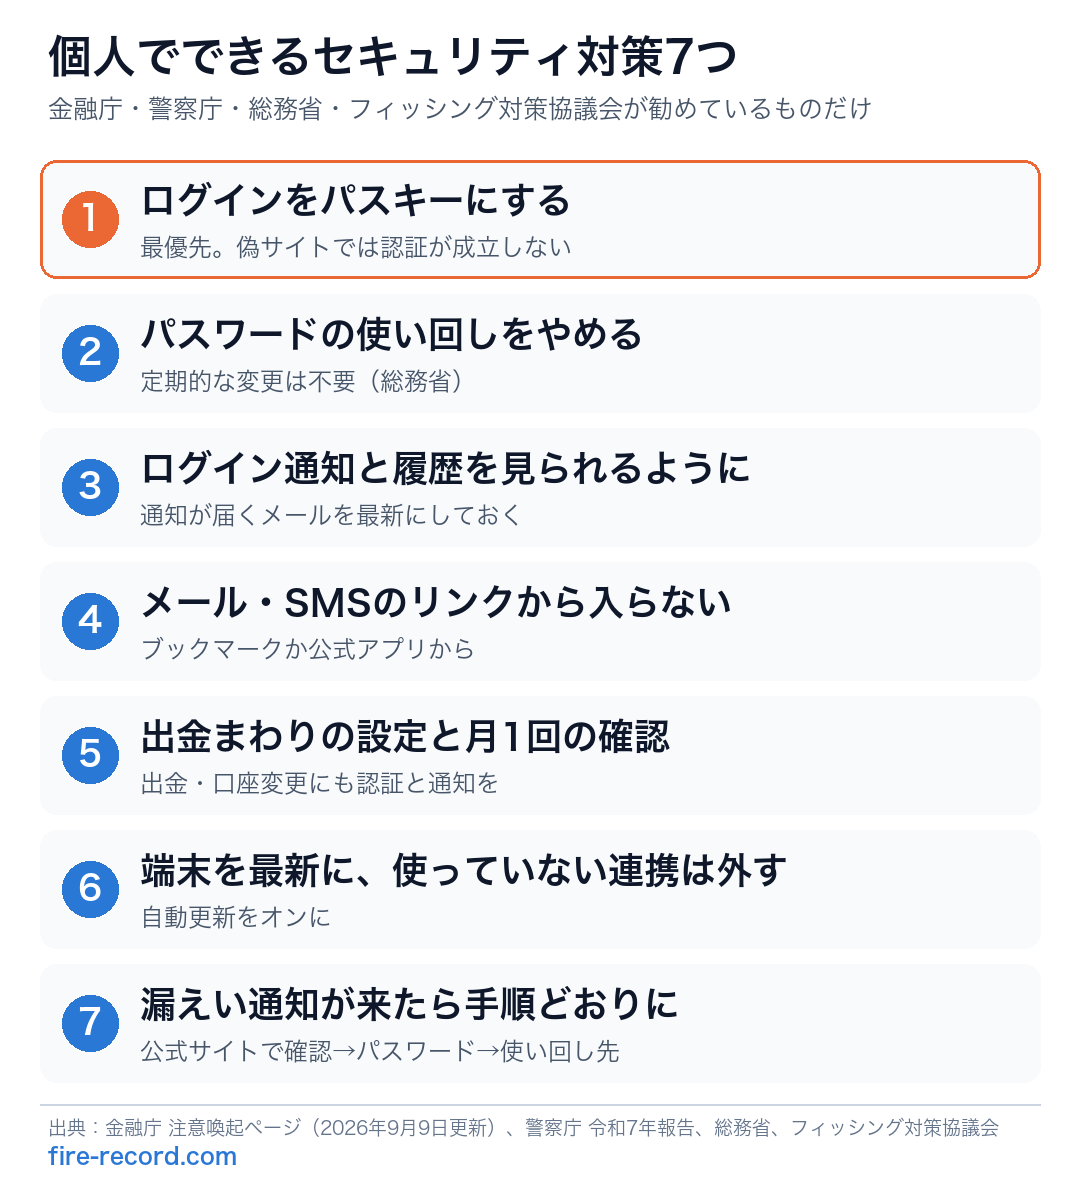
ここからが本題です。金融庁の注意喚起ページ、警察庁の年次報告、総務省の国民のためのサイバーセキュリティサイト、フィッシング対策協議会の月次報告で勧められている対策を、お金を守る順に7つ並べました。上から順に進めれば、迷わずに済みます!
① ログインをパスキーにする(最優先)
パスキーは、スマホやパソコンの指紋・顔・PINコードで本人確認をするログイン方法です。パスワードを打ち込まないので、偽サイトに入力してしまうことがなく、偽サイトでは認証そのものが成立しません。金融庁も、パスキー認証などフィッシングに強い多要素認証が提供されたら速やかに設定するよう呼びかけています。
ネット証券の主要3社は、2026年6月にログインのパスキー認証を必須にしました。
| 証券会社 | パスキー認証の扱い |
|---|---|
| 楽天証券 | 2026年6月より順次、ログイン時の パスキー認証を必須化(時期は顧客ごとに案内) |
| SBI証券 | 2026年6月30日より原則必須化 (設定するまで案内が繰り返し表示) |
| マネックス証券 | 2026年6月30日をもって必須化 (登録済みの人はパスキーのみのログインに切替) |
まだパスワードでログインしている口座があれば、そこが最優先です。順番は「証券口座 → 銀行 → 楽天IDなどの買い物・決済アカウント → メール」。楽天証券はスマホがなくてもパソコンにパスキーを保存できますし(2026年5月31日から)、マネックス証券も対応したWindowsやmacOSなら使えます。専用アプリは要りません。
💡 パスキーで困りがちなこと
機種変更のときは新しい端末でパスキーを作り直す必要があります。楽天証券は1口座に10個まで登録できるので、スマホとパソコンの両方に作っておくと、片方が壊れてもログインできます。ログインできなくなったときは、既存のパスキーを消さずに、まず証券会社の案内(楽天証券は平日8:30〜17:00の電話窓口)に従ってください。
🏦 口座を開くなら、パスキー必須の証券会社で
私のメイン口座は楽天証券で、マネックス証券の口座も持っています。どちらも2026年6月からログインのパスキー認証が必須になりました。これから新NISAの口座を開くなら、最初の設定でパスキーまで終わらせておくと、この記事の①が最初から済んだ状態で始められます。
楽天証券の口座開設ページを見る マネックス証券の公式サイトを見る② パスワードの使い回しをやめる(定期的な変更は不要)
総務省の国民のためのサイバーセキュリティサイトには、はっきりこう書かれています。「パスワードを複数のサービスで使い回さない(定期的な変更は不要)」。定期的に変えるとパターン化して簡単になり、かえって使い回しが増えるからです。漏えいや不正ログインの形跡があったときだけ、すぐ変えればOKです。
目安は10文字以上で、数字・記号・大文字小文字が混ざったもの。覚えるなら、無関係な英単語をつなげて間に数字を挟む作り方が勧められています。全部覚えるのは無理なので、スマホやブラウザのパスワード管理機能(パスワードマネージャー)に任せるのが現実的です。フィッシング対策協議会もパスワードマネージャーとパスキーの利用を勧めています。マスターパスワードと端末のロック(生体認証)だけは、しっかり守ってください。
見直す順番は、①メール(ここが破られると他のパスワードを再設定される)②証券・銀行 ③クレジットカード・決済アプリ ④通販・ポイントサイトです。
③ ログイン通知とログイン履歴を見られるようにする
金融庁の呼びかけの3つ目は、ログイン・取引・出金・出金先口座の変更時の多要素認証や通知サービスなどのセキュリティ強化機能を有効にし、不審な取引に注意すること、です。パスキーで入り口を固めたうえで、万一のときに気づける設定がこれです。
楽天証券はログインがあるとメールが届く設定が2025年6月1日以降は自動で入っていて、ログイン後の画面で過去3か月分のログイン履歴を見られます。通知が届くメールアドレスが、いまも読んでいるアドレスになっているかだけは確認しておきましょう。通知が古い携帯メールに飛んでいたら、意味がありません。
④ メール・SMSのリンクから入らない
🚫 一番多い入り口はここ
金融庁の呼びかけの1つ目と2つ目は、見覚えのある相手からのメールやSMSでも掲載されたリンクを開かないこと、証券会社のサイトには事前に登録した正しいURLのブックマークからアクセスすること、です。2025年のネットバンキング不正送金の約9割はフィッシングでした。漏えいが報じられた直後は、その会社を名乗る偽メールが増えます。「不正アクセスがありました。至急ログインして確認してください」という文面こそ、リンクを押さずに、ブックマークか公式アプリから入って確かめてください。
フィッシング対策協議会は、ログインを促すメールやSMSを受け取ったら、正規のアプリやパスワードマネージャーから正規サイトにログインして確認するよう案内しています。パスワードマネージャーは登録したサイトでしか自動入力されないので、入力候補が出ないこと自体が偽サイトのサインになります。Androidでアプリのインストールを促された場合は、ブラウザーを閉じて、入れてある正規アプリで確認してください。
⑤ 出金まわりの設定と、月1回の口座チェック
乗っ取りの目的はお金です。金融庁の資料にあるとおり、不正行為者は被害口座の株式などを売却し、その代金で別の株を買い付けます。だから、ログインだけでなく「出金」「出金先口座の変更」「登録メールアドレスの変更」にも認証や通知がかかっているかを、各社の設定画面で確かめておきましょう。
そのうえで、金融庁の呼びかけの5つ目、口座の状況をこまめに確認し、不審なサイトへの入力や不審な取引が心配なときは証券会社の問い合わせ窓口に連絡して速やかにパスワードなどを変更すること、を習慣にします。毎月の資産チェックのときに、残高だけでなく取引履歴と出金履歴も一緒に見る、と決めておくのがおすすめです。月1回で十分ですよ!
⑥ スマホ・パソコンを最新にして、使っていない連携を外す
金融庁は、OSなどを最新の状態に保ち、マルウェア対策ソフトを導入して常に更新することも有効だとしています。警察庁の報告でも、フィッシング以外にマルウェア感染を入り口にした不正送金が引き続き見られています。自動更新をオンにしておけば、それだけで済む話です。
もう1つ見直したいのが、家計簿アプリなどとの口座連携です。楽天証券のよくある質問では、ログインしていない時間に認証メールが届く理由として、登録した資産管理ソフトが代わりにログインしようとしている場合を挙げています。使っていない連携は外し、使っているものは「どのアプリに、どの口座を渡しているか」を一覧で把握しておきましょう。
⑦ 「漏えいしました」の通知が来たら、この順番で
📬 通知が来たときの手順(フィッシング対策協議会の案内をもとに)
- 公式サイトのお知らせで確かめる 通知メールのリンクは使わず、ブックマークや検索から公式サイトへ。通知を装った偽メールが出回るため
- そのサービスのパスワードを変える 暗号化されていても変える。infoQの発表でも変更が勧められています
- 同じパスワードを使っていた他のサービスも変える メール → 証券・銀行 → 決済 → 通販の順
- メールアドレスが漏れたなら、多要素認証を設定し、アドレスの変更も検討する 協議会は「パスワードだけでなくメールアドレスも変更し、多要素認証を設定するなどの対策を検討」と案内しています
- ポイントや残高、取引履歴を確認する 身に覚えのない交換・取引があれば、その会社の窓口へ。金銭の被害があれば警察にも相談
本人確認書類の画像が漏れた場合は、会社からの個別の連絡を待ちつつ、自分名義の身に覚えのない契約や口座開設の通知が届いていないかに気を配ってください。タイムズカーの第3報では、該当する会員にメールで個別に案内し、2週間程度をめどに詳細を改めて知らせるとしています。
私の意思決定ログ|口座は増やさず、設定で守る
📝 私の意思決定ログ
私は20代後半の会社員で、40歳でのFIREを目標に、楽天証券で新NISAの積立を続けています。相次ぐ漏えいのニュースを見ても、積立を止めたり口座を移したりはしません。企業の漏えいは自分では防げず、口座を移しても次の会社で起きない保証はないからです。
その代わり、自分で決められる部分は全部やります。入り口はパスキー、パスワードは使い回しゼロ、通知は読んでいるメールに、確認は月1回。この記事を書きながら、私も自分の口座で7つを順番に確かめていきます。お金を守るのは「どの会社を選ぶか」より「自分の設定」だと思っています。
よくある質問
Q. パスワードは定期的に変えたほうがいいですか?
いいえ。総務省の国民のためのサイバーセキュリティサイトは「定期的な変更は不要」とし、使い回しをやめることを優先するよう案内しています。変えるべきなのは、漏えいの通知が来たときや、身に覚えのないログインの形跡があったときです。
Q. メールやSMSで届く認証コードを使う二段階認証があれば安心ですか?
以前より安全ですが、十分ではありません。警察庁の報告には、リアルタイム型フィッシングで二段階認証を突破する手口が横行していると書かれています。偽サイトに本物そっくりの画面を出し、入力したコードをそのまま使う手口です。金融庁はパスキー認証などフィッシングに強い方式を勧めているので、使える口座はパスキーに切り替えてください。
Q. 免許証の画像が漏れたと通知が来ました。何をすればいいですか?
まず、通知が本物かを公式サイトのお知らせで確かめ、会社の案内(連絡方法・問い合わせ窓口)に従ってください。そのうえで、自分名義の身に覚えのない契約や口座開設の通知に注意し、届いたらその会社と警察に相談します。会社を装った電話やSMSでパスワードやカード情報を聞かれても、答えないでください。
Q. 証券口座を複数持っていると危ないですか?
口座の数より設定です。使っていない口座ほどパスワードのまま放置されがちなので、すべての口座でパスキーか多要素認証を設定し、ログイン通知が届くメールアドレスを最新にしておきましょう。使う予定がない口座は、解約も選択肢です。
まとめ|漏えいは止められない。でも、その後は自分で決められる
9月末からの2週間で、タイムズカー・焼肉きんぐ・infoQ・楽天ドライブ・ローソンと、公式発表だけでも大きな漏えいが続きました。証券口座の乗っ取りは2025年4月の5,490件から2026年9月の37件まで減りましたが、ゼロではなく、ネットバンキングの不正送金は2025年に4,747件・約104億円にのぼりました。
やることは7つ。①ログインをパスキーに ②パスワードの使い回しをやめる ③ログイン通知と履歴を見られるように ④メール・SMSのリンクから入らない ⑤出金まわりの設定と月1回の確認 ⑥端末を最新にして連携を見直す ⑦漏えい通知が来たら手順どおりに。全部、公的機関か各社が公式に勧めている対策です。まず①から、いちばんお金が入っている口座で始めてみてください! 私も一緒にやります!
🏦 これから証券口座を開く人へ
楽天証券は、2026年6月から順次ログインのパスキー認証が必須です。私のメイン口座も楽天証券で、新NISAの積立を続けています。口座を開いたら、最初にパスキーとログイン通知の設定まで終わらせておくと安心です。
楽天証券の口座開設ページを見る口座を開いたあとの初期設定は、楽天証券の始め方|口座開設5ステップと最初にやる初期設定5つにまとめています。
📚 出典(2026年10月8日に確認。金融庁とローソンは10月16日に確認)
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています」(2026年10月9日更新)/被害状況(PDF)
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(PDF)(2026年3月)
- フィッシング対策協議会「2026/08 フィッシング報告状況」(2026年9月18日)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日)
- 総務省 国民のためのサイバーセキュリティサイト「推測できる簡単なパスワードを利用しないようにしよう」
- 楽天証券「パスキー認証」/「セキュリティ」、SBI証券「パスキー認証は必須になりますか?」、マネックス証券「ログイン時の「パスキー認証」必須化のお知らせ」(2026年6月25日)
- タイムズカー「不正アクセスに関する調査結果および今後の対応について(第3報)」(2026年9月29日)、物語コーポレーション「焼肉きんぐ公式アプリ 会員管理システムへの不正アクセスによる個人情報漏えいに関するお詫び」(10月5日)、GMOリサーチ&AI「infoQへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(10月5日)、楽天ドライブ「不正アクセスの発生について」(10月6日)、ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(10月8日)
- NHK「個人情報流出なぜ相次ぐ?“異様な状況”AI悪用可能性の指摘も」(2026年10月6日)
🕒 更新履歴:2026年10月8日 公開/2026年10月16日 金融庁の9月分(10月9日公表)の数字とグラフに更新、ローソンの発表を追加
🛠 この記事の作り方:漏えいの件数は各社の公式発表から、証券口座の不正アクセス件数は金融庁のPDF、不正送金の件数は警察庁の年次報告から転記しました。対策7つは金融庁・警察庁・総務省・フィッシング対策協議会が公式に案内しているものだけを並べ、順番と補足の説明は筆者の判断です。各社のパスキー必須化の時期は公式ページで確認しましたが、今後変わる可能性があります。本記事は情報の整理であり、特定の金融商品やサービスの利用・解約をすすめるものではありません。記載のリンクにはアフィリエイト広告が含まれます。

コメント